Plataforma
Da incerteza ao plano de ação, num só lugar
A plataforma NIS2PME transforma o quadro regulamentar num percurso concreto: diagnóstico, controlos, evidências e relatórios, tudo em linguagem que a gestão entende. Open-source, em português e desenhada para PME.
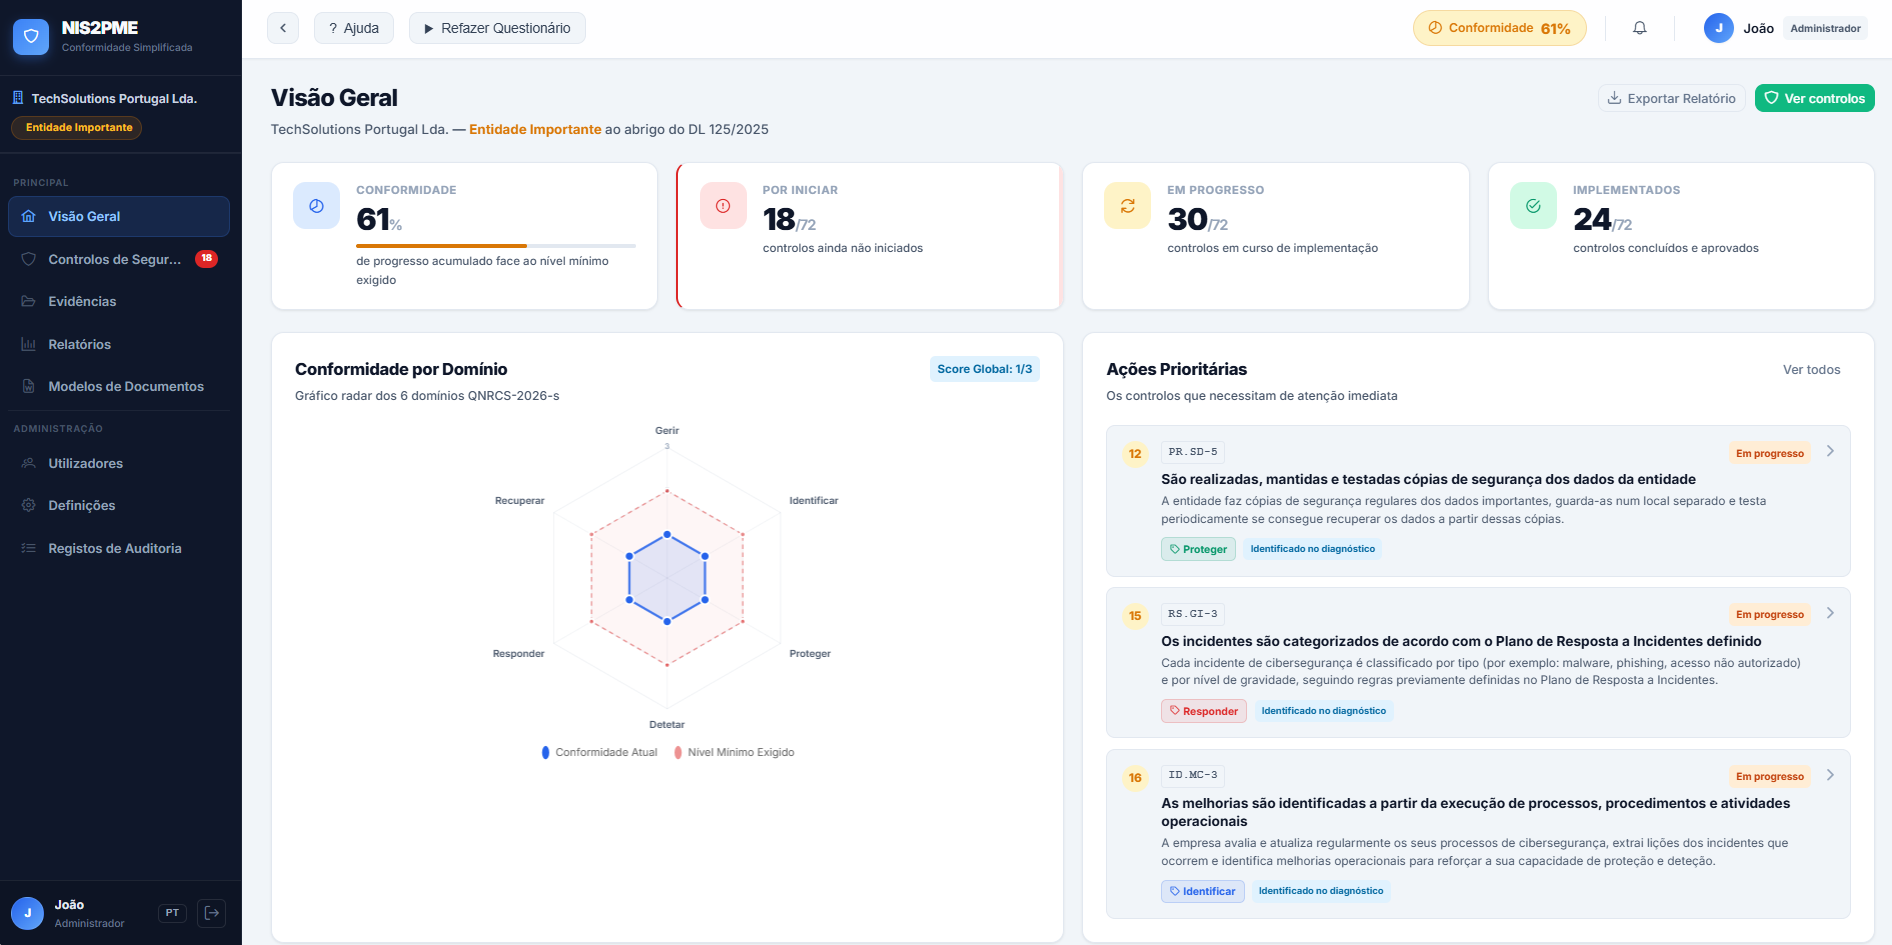
Funcionalidades
Tudo aquilo de que uma PME precisa para a conformidade NIS2
Diagnóstico guiado
Um questionário de 10 perguntas em linguagem clara, mapeado às vulnerabilidades mais comuns nas PME. No final, recebe um plano de ações prioritárias: os controlos a tratar primeiro.
Controlos adaptados ao seu nível
Filtre os 107 controlos pelo nível da sua entidade e delegue num passo as medidas aplicáveis: quem implementa vê só essas. Cada controlo tem guia de implementação, com passos, exemplos de evidência e esforço estimado.
Gestão de evidências
Associe documentos e provas aos controlos: uma prova pode servir vários. Quando a fiscalização chegar, está tudo organizado e pronto a apresentar.
Incidentes e prazos
Avalie se um incidente é significativo com quatro perguntas simples, acompanhe os prazos de notificação à autoridade e receba avisos antes de expirarem. O relatório em PDF sai pré-preenchido.
Modelos e relatórios
14 modelos de políticas e planos, em Word, e um relatório de conformidade em PDF para apresentar à gestão, a auditores ou às autoridades.
Equipa e rasto
Cinco perfis com permissões ajustáveis, autenticação em dois fatores obrigatória e um registo de auditoria em que qualquer alteração fica detetada.
Plano Premium
Automatize o que é manual. Confirme o que é declarado.
O core diz-lhe o que fazer e guarda a prova. O Premium poupa o trabalho mais pesado: inventário, risco e fornecedores com método pronto a usar, importação do que já tem noutras ferramentas, verificação técnica e análise por IA.
Inventário de ativos
Com dependências e criticidade classificada por perguntas simples.
Análise de risco
Mais de 30 cenários prontos a usar, ligados aos controlos do QNRCS.
Fornecedores
Devida diligência e avaliação de risco da cadeia de abastecimento.
Importação e cruzamento
O que já tem noutras ferramentas, junto e cruzado num só sítio.
Verificação técnica
Confirma o que está declarado e avisa quando a realidade o contradiz.
Análise por IA
Revê a documentação e as evidências e sugere como as reforçar.
Proporcional por lei
O nível certo para a sua entidade, nem mais nem menos
O nível de conformidade (Básico, Substancial ou Elevado) resulta do enquadramento regulamentar definido pelo CNCS, não da plataforma. A entidade indica o seu nível, e a NIS2PME mede a conformidade pelas medidas mínimas desse nível.
Básico
O patamar de entrada do QNRCS: as práticas fundamentais de higiene de cibersegurança.
Substancial
Exigências reforçadas para entidades com maior exposição ao risco e impacto.
Elevado
O nível mais exigente, para as entidades de maior dimensão e criticidade.
O QNRCS define 107 controlos no total. Cada nível de conformidade exige um subconjunto mínimo (43, 75 ou 92 medidas); os restantes ficam disponíveis para quem quer ir além do mínimo exigido. A plataforma cobre os 107.
Os 6 objetivos do QNRCS
Sempre atualizada: a NIS2PME está alinhada com o Regulamento n.º 756/2026 (em vigor), que estabelece o QNRCS e as medidas mínimas de cibersegurança por nível de conformidade, e acompanha as atualizações e orientações do CNCS. Pode começar hoje: é isto que a lei exige.
Como funciona
Quatro passos até à conformidade demonstrável
Responda ao questionário de diagnóstico
10 perguntas simples, mapeadas às vulnerabilidades mais comuns nas PME. Sem necessidade de conhecimentos técnicos.
Receba o plano de ações prioritárias
Cada resposta está ligada a controlos do QNRCS. No final, sabe exatamente quais deve analisar e implementar primeiro.
Implemente os controlos com orientação
Cada controlo explica o quê, o porquê e o como, com modelos de documentos e gestão de evidências integrada.
Acompanhe, demonstre e melhore
Dashboards de progresso e relatórios exportáveis que demonstram a sua conformidade à gestão e às autoridades.
Confiança verificável
Numa plataforma de cibersegurança, poder ver o código é o argumento
O core da NIS2PME é open-source sob licença AGPL-3.0. Sem caixas negras, sem dependência de fornecedor: instale na sua infraestrutura e mantenha o controlo total dos dados.
Código auditável
Todo o core está publicado no GitHub. Qualquer pessoa, incluindo o seu técnico de TI, pode verificar exatamente o que a plataforma faz com os seus dados.
On-premises com Docker
Instale na sua própria infraestrutura com Docker, com um script de arranque e um guia passo a passo. Os dados da sua empresa nunca saem do seu controlo.
Em desenvolvimento ativo
Melhorias contínuas e alinhamento permanente com as orientações do CNCS. Acompanhe e contribua no GitHub.
Veja onde a sua empresa está, sem compromisso
Faça o trial de avaliação de 14 dias ou instale a versão on-premises. Em qualquer dos casos, o diagnóstico demora poucos minutos.