Funcionalidades
Tudo aquilo de que uma PME precisa para a NIS2. Nada do que não precisa.
Cada funcionalidade existe para responder a uma pergunta concreta: o que me falta? Como implemento? Como demonstro? Tudo sem complexidade desnecessária.
Passo zero
Diagnóstico guiado, em linguagem clara
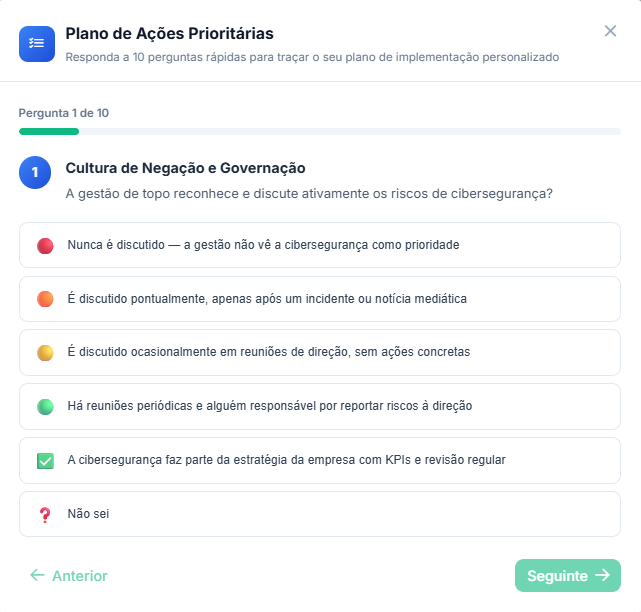
O ponto de partida é um questionário de 10 perguntas pensado para quem gere uma empresa, não para auditores. Cada pergunta está mapeada a uma das vulnerabilidades mais comuns nas PME e, por sua vez, a um ou mais controlos do QNRCS.
- 10 perguntas diretas, sem jargão técnico
- Mapeadas às vulnerabilidades mais comuns nas PME
- Plano de ações prioritárias gerado a partir das respostas
- Pode refazer o questionário quando a realidade da empresa mudar
O plano
Controlos de segurança adaptados ao seu nível
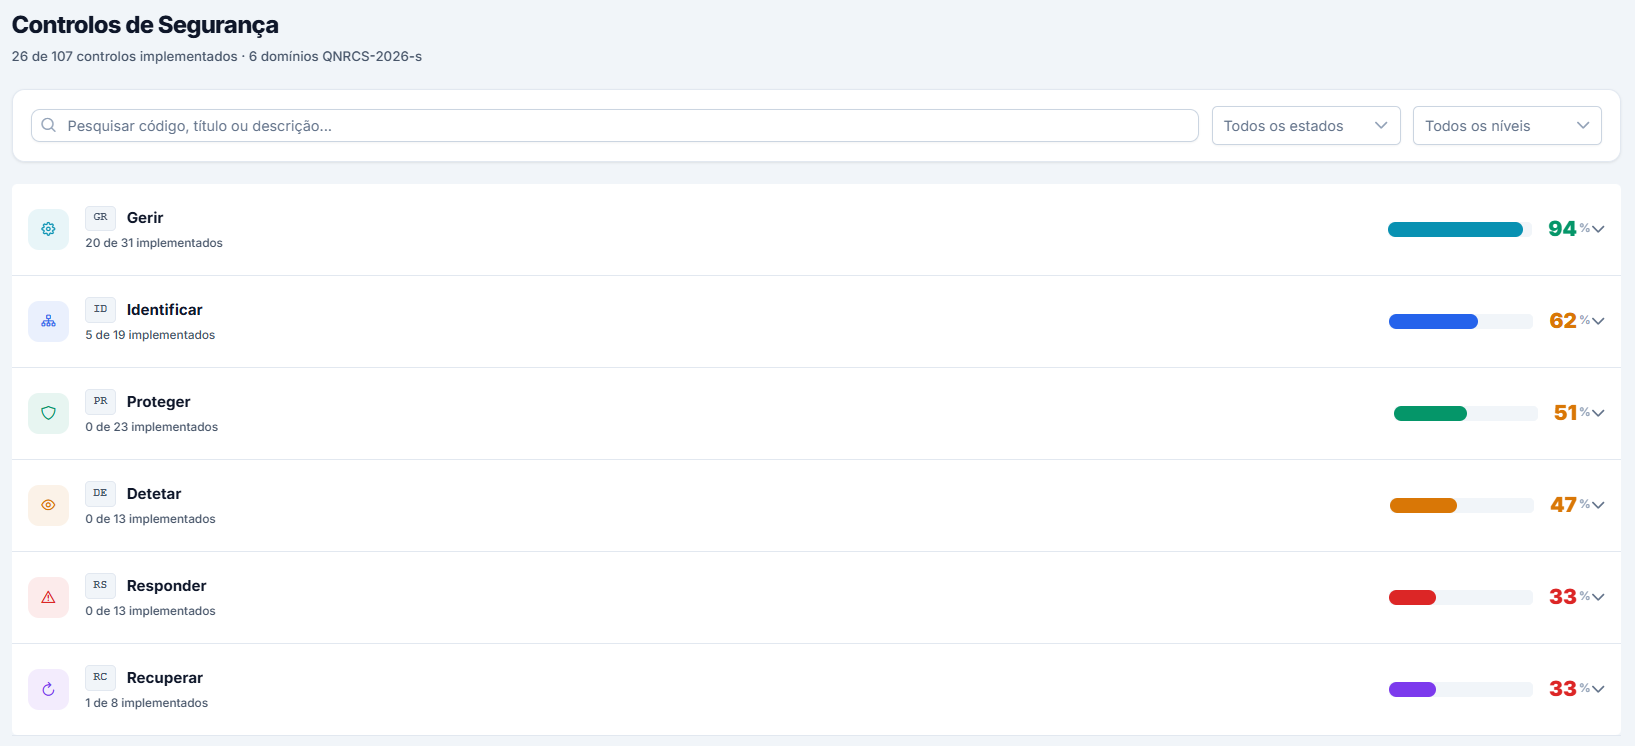
Do nível Básico (43 medidas mínimas) ao Elevado (92): de acordo com o nível que indica no registo, a plataforma mede a conformidade pelo que o QNRCS exige à sua entidade, organizado pelos 6 objetivos (Gerir, Identificar, Proteger, Detetar, Responder e Recuperar). No total, o QNRCS define 107 controlos, com os restantes disponíveis para quem quer ir além do mínimo. A administração delega num passo as medidas do seu nível, e quem implementa vê só essas.
- Estados claros: por iniciar, em progresso, implementado e aprovado
- Ações prioritárias identificadas a partir do diagnóstico
- Um controlo que não se aplica sai das contas, com a justificação à vista
- Filtros por estado e por nível, com os controlos agrupados por objetivo
A implementação
Orientação concreta, controlo a controlo
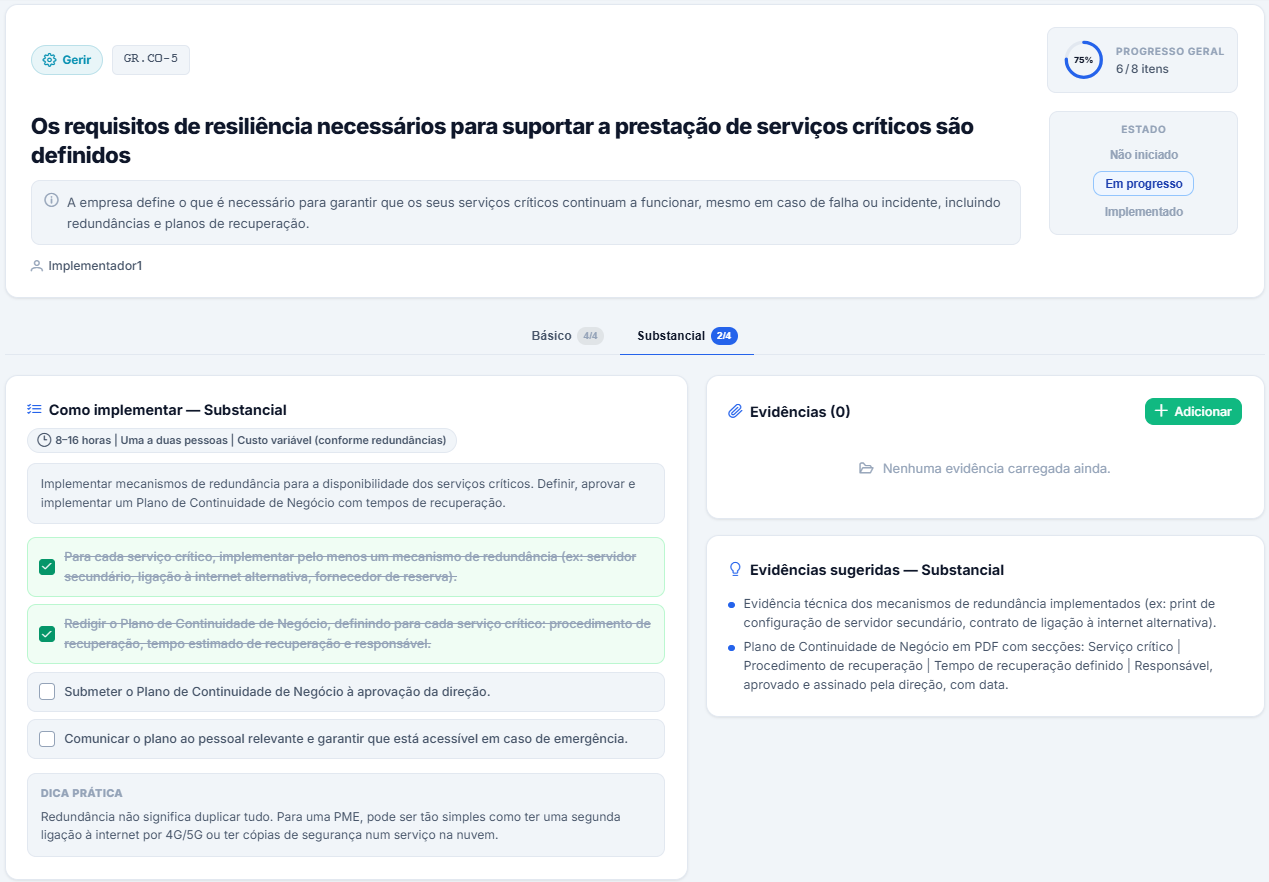
Saber o que falta é metade do caminho; a plataforma ajuda com o como. Cada controlo inclui a descrição do que é esperado, o porquê da exigência e orientação prática de implementação adequada à realidade de uma PME.
- Passos concretos, adequados ao seu nível de conformidade
- Exemplos de evidência prontos a usar e uma dica prática
- Esforço estimado: tempo, pessoas e custo
- Delegação do controlo a quem o vai implementar
A resposta
Incidentes: os prazos à vista quando o tempo conta
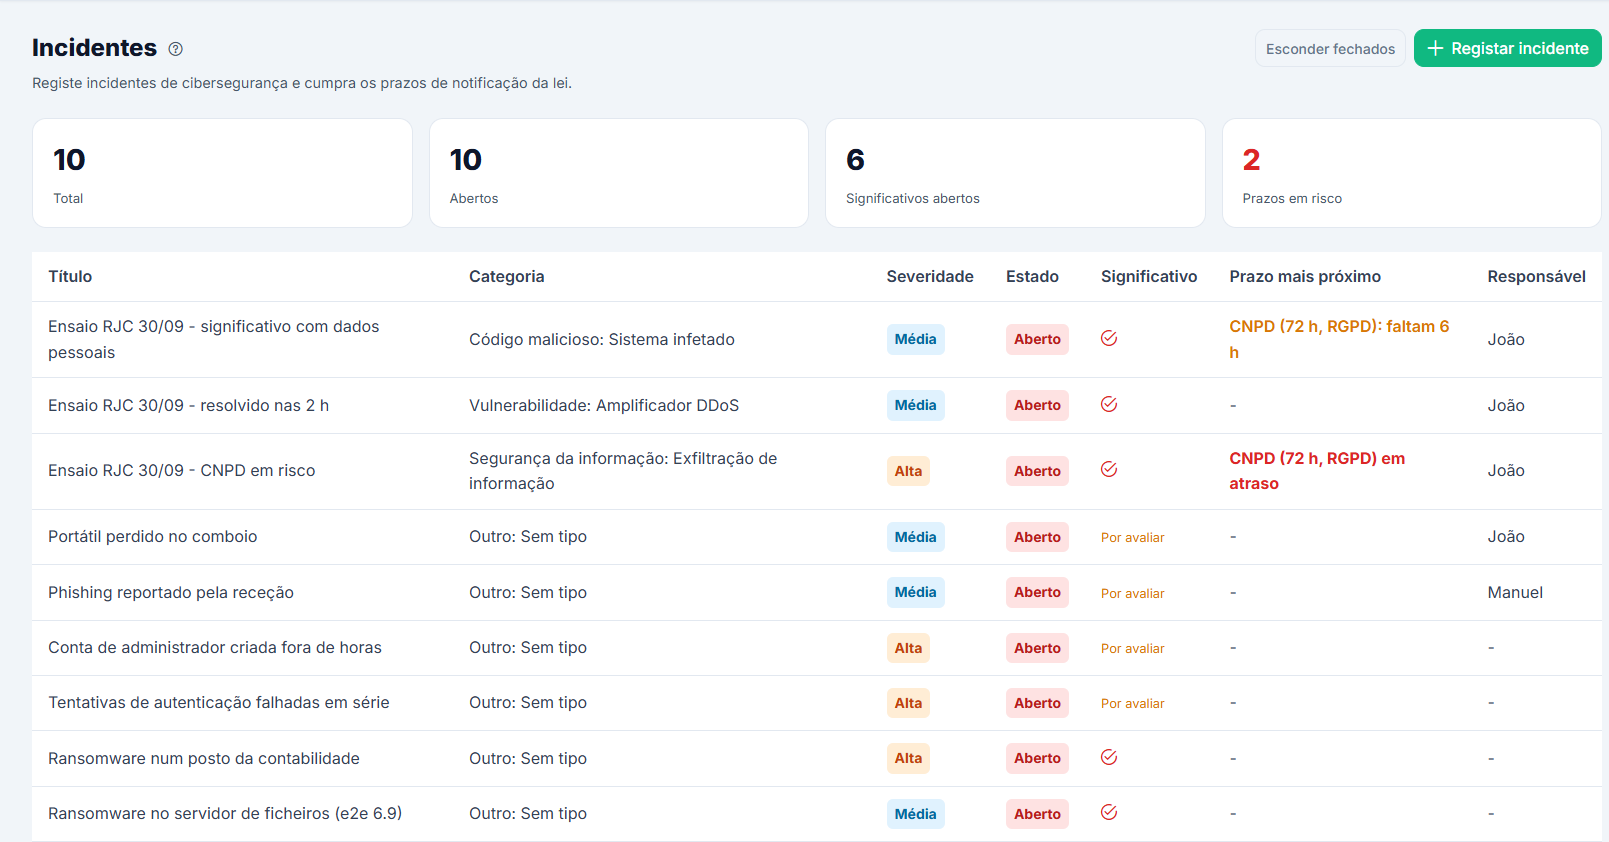
Quando acontece um incidente, não é altura de ler a lei. Quatro perguntas simples ajudam a avaliar se é significativo: a plataforma sugere a classificação e a decisão é sua. A partir daí, acompanha os prazos de notificação à autoridade e avisa quando estão perto de expirar. Tudo fica registado, e o relatório em PDF sai pré-preenchido.
- Avaliação de significância em quatro perguntas, em linguagem corrente
- Prazos de notificação acompanhados, com avisos antes e depois de expirarem
- Linha temporal só de acrescentar: os eventos não se editam nem se apagam
- Relatório em PDF, em português ou inglês, com tudo o que foi registado, como base para a notificação
A demonstração
Relatórios que falam a língua da gestão e das autoridades
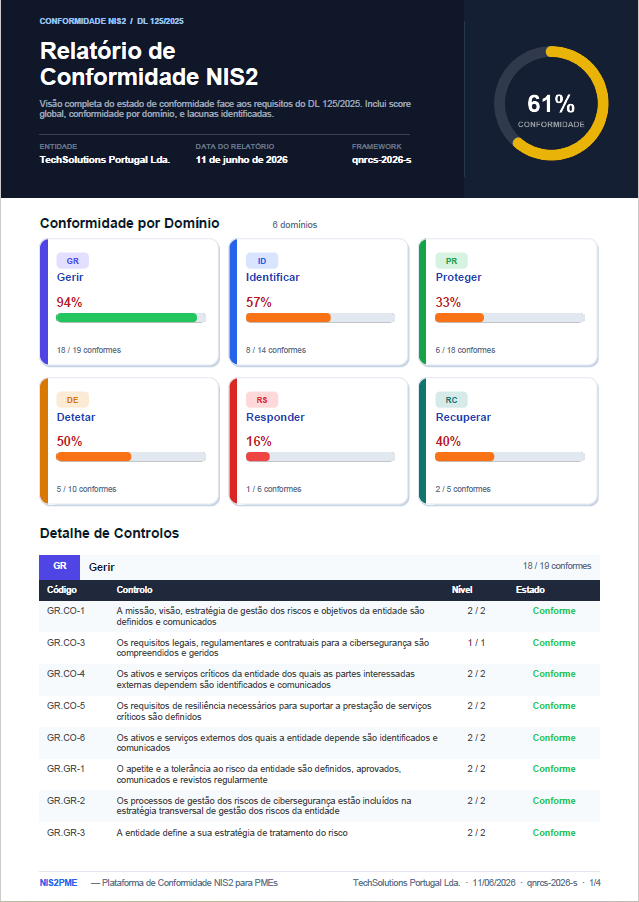
Conformidade que não se consegue demonstrar não existe. Dashboards de maturidade por objetivo, progresso face ao nível exigido e relatórios exportáveis para apresentar à gerência, a auditores ou às autoridades competentes.
- Radar de maturidade pelos 6 objetivos do QNRCS
- Percentagem de conformidade face ao nível mínimo exigido
- Relatório de conformidade em PDF, para a gestão, auditores ou autoridades
- Histórico semanal da conformidade
E ainda, no core gratuito
Evidências reutilizáveis
Uma prova pode sustentar vários controlos e tem versões; quem a consulta ou descarrega fica no registo de auditoria. Os duplicados são detetados, e o que se retira fica 30 dias na reciclagem, de onde se pode restaurar.
Tarefas recorrentes
Nove obrigações periódicas já previstas, como rever acessos, testar backups ou fazer exercícios, e as suas próprias. Cada tarefa concluída anexa-se como evidência num clique.
Registo de formação
Registe as ações de formação e os participantes, incluindo a formação do órgão de gestão que a lei exige. O registo anexa-se como evidência num clique.
14 modelos de documentos
Políticas e planos em Word, em português e inglês: cibersegurança, acessos, backups, resposta a incidentes, continuidade de negócio, cadeia de abastecimento e outros.
Perfis e aprovações
Cinco perfis, do administrador ao auditor e à gestão de topo, com permissões ajustáveis. Delegue controlos, e o auditor aprova o que foi implementado.
Registo de auditoria encadeado
Todas as ações ficam num registo encadeado e verificado todos os dias, onde uma alteração ao histórico fica detetada.
Segurança de base
Autenticação em dois fatores obrigatória, dados pessoais e o conteúdo das evidências cifrados, e backups cifrados agendados.
Avisos por email
Por email, os prazos dos incidentes e um resumo semanal do que precisa de atenção. As tarefas avisam dentro da plataforma.
Pesquisa global
Encontre controlos, evidências, incidentes, tarefas e formações com Ctrl+K, por palavras e em qualquer ordem.
Saúde do sistema
Na instalação on-premises, uma página mostra o estado da base de dados, do disco, do email e dos backups, pensada para quem não é técnico.
Português e inglês
Interface em PT e EN, útil para equipas internacionais ou grupos com presença em Portugal.
On-premises com Docker
Instalação gratuita na sua infraestrutura, com tudo preparado para deploy via Docker. Os seus dados, as suas regras.
O que a plataforma não faz
Uma ferramenta de conformidade que promete tudo não é credível. Estes limites ficam ditos à partida.
Não submete notificações ao CNCS
Gera um relatório com o que registou e acompanha os prazos; a notificação faz-se na plataforma oficial.
Não é um SIEM nem um antivírus
Não vigia a rede em tempo real. Lê os relatórios das ferramentas que já tem.
Não faz análises de vulnerabilidades
Importa os resultados das ferramentas que as fazem.
Não implementa as medidas por si
Diz o que fazer, como e que prova guardar; a execução é da sua equipa ou do fornecedor de TI.
Não determina o seu nível de conformidade
Esse resulta do enquadramento definido pelo CNCS.
Não substitui aconselhamento jurídico
Nem a auditoria. É uma ferramenta de apoio à conformidade.
Veja com os seus próprios olhos
Experimente o core e a análise por IA no trial de 14 dias. Para ver os módulos Premium com dados de exemplo, agende uma demonstração.